Windows 10 지원 종료 이후 10개월, 실측 데이터로 본 수명 종료 자산
게시 날짜
작성자
Team Riskmap
Windows 10 지원 종료 이후 10개월, 실측 데이터로 본 수명 종료 자산
대부분의 보안 리스크는 조치하면 줄어듭니다. 패치를 적용하면 취약점은 사라지고, 에이전트를 설치하면 커버리지는 올라갑니다.
EOL(End of Life) 자산만 예외입니다. 제조사가 패치를 만들지 않으므로, 새 취약점이 공개될 때마다 조치 가능한 항목이 아니라 영구히 남는 항목이 하나씩 늘어납니다. 시간이 갈수록 저절로 나빠지는 유일한 범주입니다.
Windows 10 지원 종료(2025년 10월 14일)로부터 10개월이 지난 지금, 실측 데이터는 이 문제의 규모를 구체적으로 보여줍니다.
리서치가 말하는 숫자
통계 | 출처 | 조사 규모 |
6% — 이미 EOL 단계에 도달한 IT 자산의 비율 | Sevco Security, State of the Cybersecurity Attack Surface (H1 2024) | 글로벌 IT 자산 120만 대 분석 |
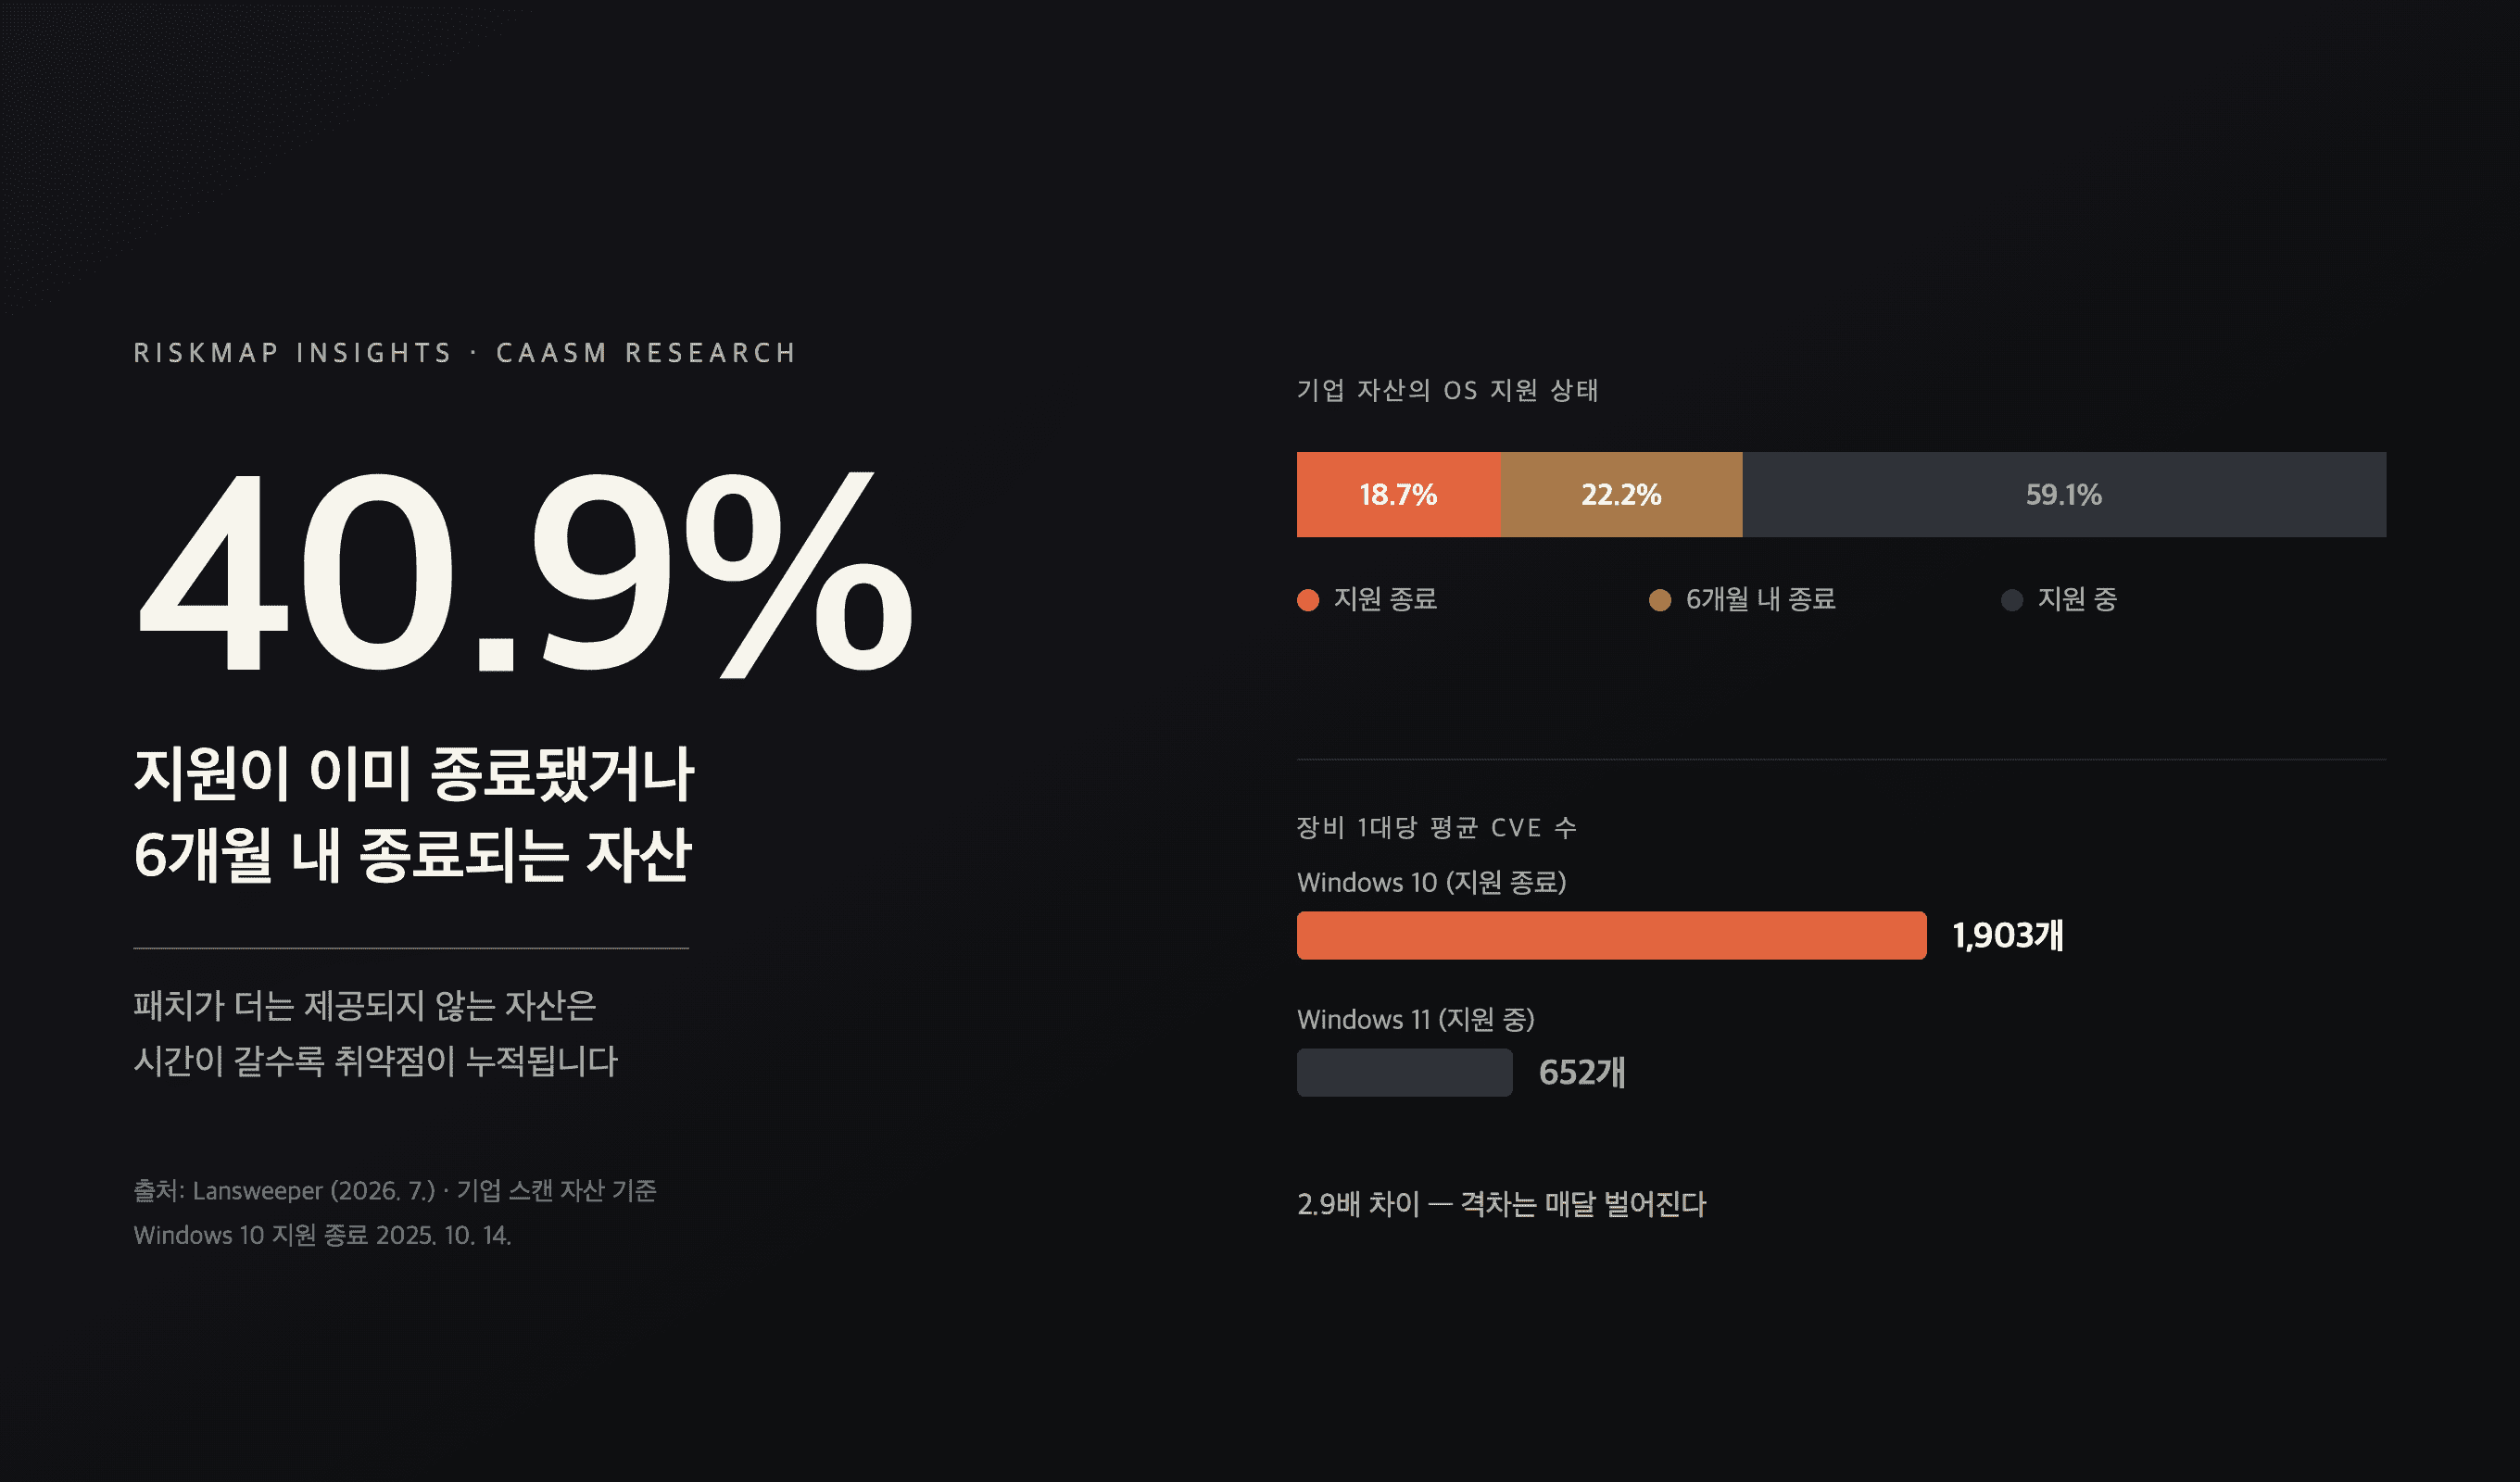
18.7% / 40.9% — 현재 지원이 종료된 OS를 쓰는 자산 / 여기에 6개월 내 종료 예정을 더한 비율 | Lansweeper (2026. 7.) | 실제 스캔된 기업 자산 기준 |
16.9% — 아직 Windows 10에서 운영 중인 Windows 클라이언트 | 동일 | 기업 환경 기준 |
1,903개 대 652개 — Windows 10 / Windows 11 장비 1대당 평균 CVE 수(2.9배) | 동일 | — |
2.8% — 하드웨어 요구사항 때문에 Windows 11로 올라갈 수 없는 Windows 10 장비 | 동일 | 산업별로는 최대 7.8% |
6%가 아니라 40.9%가 문제다
가장 주목할 숫자는 40.9%입니다. 지금 지원이 끝난 자산(18.7%)에, 6개월 안에 끝날 자산을 더한 값입니다.
이 구분이 중요한 이유는 두 숫자의 성격이 다르기 때문입니다. 18.7%는 이미 발생한 사고이지만, 나머지 22%는 아직 일어나지 않은 일입니다. 그리고 EOL 날짜는 공격자가 정하는 것이 아니라 제조사가 몇 년 전에 공표해 둔 값입니다.
즉 이것은 예측 불가능한 위협이 아니라 날짜가 이미 알려진 일정입니다. 그럼에도 조직이 이를 놓치는 이유는 그 일정이 자산 목록과 연결돼 있지 않기 때문입니다. OS 종료 일정은 제조사 문서에 있고, 어떤 장비가 그 OS를 쓰는지는 자산 시스템에 있으며, 둘을 조인하는 주체는 대개 아무도 없습니다.
1,903 대 652 — 격차는 벌어지기만 한다
20260912Windows 10 장비 한 대에 평균 1,903개의 CVE가 존재하고, Windows 11은 652개입니다. 2.9배 차이입니다.
지원이 유지되는 자산에서 이 수치는 패치 주기마다 내려갑니다. 반면 EOL 자산에서는 내려갈 방법이 없습니다. 다음 달에도, 그다음 달에도 새로 공개되는 취약점은 그대로 누적됩니다. 오늘의 2.9배는 내년의 4배, 5배가 됩니다.
앞선 글에서 다룬 커버리지 갭이 정적인 결손이라면, EOL은 시간에 비례해 커지는 부채입니다.
왜 EOL 자산은 목록에서 사라질까
EOL 자산을 놓치는 이유는 대개 자산을 모르기 때문이 아닙니다. 알고 있지만 판정할 수 없기 때문입니다.
버전 정밀도 부족 — 자산 목록에 "Windows"까지만 있고 빌드·에디션이 없으면 EOL 판정 자체가 불가능합니다. 같은 제품군 안에서도 에디션에 따라 종료일이 다릅니다.
만료 없는 예외 승인 — 하드웨어 제약(2.8%)이나 업무 시스템 호환성 문제로 한 번 예외 승인을 받은 자산은, 재검토 주기가 없으면 영구 예외로 굳습니다.
OS 외 영역의 사각지대 — 데이터베이스, 미들웨어, 네트워크 장비 펌웨어, 라이브러리의 EOL은 OS만큼 체계적으로 추적되지 않습니다.
이 숫자가 CAASM 도입 논의에서 갖는 의미
EOL 관리는 새로운 스캐너가 필요한 일이 아닙니다. 이미 가지고 있는 자산 정보에 날짜를 조인하는 일입니다.
버전 단위 인벤토리 — 제품명이 아니라 빌드·에디션까지 수집해 EOL 판정이 가능한 형태로 자산을 유지합니다.
수명 캘린더 — 자산에 EOL 날짜를 붙여, 지금 종료된 자산과 6개월·12개월 내 종료될 자산을 예산 수립 시점에 미리 볼 수 있게 합니다.
보상 통제 확인 — 즉시 교체가 불가능한 자산은 격리·접근 통제·모니터링 강화 여부를 함께 확인해, '예외'가 '방치'가 되지 않게 합니다.
만료되는 예외 — 예외 승인에 재검토 기한을 부여해 목록에서 사라지지 않게 합니다.
마치며
EOL 자산은 보안 문제 중에서 가장 예측 가능한 축에 속합니다. 종료일은 몇 년 전에 공개되고, 대상 자산도 이미 조직 안에 있습니다.
그럼에도 전체 자산의 40.9%가 지원 종료 상태이거나 6개월 내 그렇게 된다는 것은, 이 정보가 위험 판단에 연결되지 않은 채 각자의 시스템에 흩어져 있다는 뜻입니다.
가장 다루기 쉬운 리스크를 놓치고 있다면, 그것은 대개 정보가 없어서가 아니라 정보가 이어져 있지 않기 때문입니다.
참고 자료
Sevco Security, "State of the Cybersecurity Attack Surface" (H1 2024) https://content.sevcosecurity.com/report-state-of-the-cybersecurity-attack-surface-h1-2024
Lansweeper, "Windows 10 Holdouts Carry Three Times the Risk of Windows 11" (2026. 7.) https://www.lansweeper.com/blog/insights/windows-10-holdouts-carry-three-times-the-risk-of-windows-11/
Microsoft, Windows 10 지원 종료 안내 (2025. 10. 14.) https://www.microsoft.com/windows/end-of-support
Riskmap Insights, 「취약점은 발견됐다. 그런데 조치는 언제 끝나는가」 (2026. 8. 29.)